靜態 HTML 網站真的比較安全嗎?解析 WordPress 前後台分離的安全優勢與限制
網站安全一直是 WordPress 管理者最關心的問題之一。
即使網站內容只是企業介紹、服務說明或部落格文章,仍然需要持續更新 WordPress 核心程式、佈景主題與外掛,並且防範惡意程式、漏洞攻擊與未經授權的登入。
這也帶出一個值得思考的問題:
如果訪客只是瀏覽網站內容,為什麼公開前台需要同時暴露完整的 WordPress 動態執行環境?
近年來,將 WordPress 前台轉換成靜態 HTML,並讓內容管理後台與公開網站分離,成為另一種值得評估的網站架構。
然而,靜態網站真的比較安全嗎?將 WordPress 轉成 HTML,就能避免網站被入侵嗎?
答案是:在正確部署的前提下,靜態化能有效減少部分攻擊途徑,但無法消除所有資安風險。
要了解其中的差異,我們必須先從 WordPress 的傳統運作方式談起。
一、傳統 WordPress 網站面臨哪些安全風險?
一般 WordPress 網站通常由 PHP、MySQL 或 MariaDB 資料庫,以及各種佈景主題與外掛共同運作。
當訪客開啟網頁時,伺服器可能需要執行 PHP 程式、存取資料庫,再產生 HTML 內容。
這個架構具有高度彈性,但也意味著網站的公開入口可能接觸到各種動態功能。
常見的安全威脅包括:
1. 外掛與佈景主題漏洞
WordPress 外掛可以增加表單、會員、SEO 與其他功能,但其中也可能存在程式安全缺陷。
例如,某些漏洞可能讓攻擊者在未經授權的情況下讀取資訊、修改內容、上傳危險檔案,甚至執行惡意程式。
如果公開前台會直接執行存在漏洞的程式,就可能成為攻擊入口。
2. SQL Injection(SQL 注入)
當網站程式未妥善處理輸入資料,並以不安全的方式組合資料庫查詢時,可能產生 SQL 注入漏洞。
攻擊者可能藉此讀取、修改或破壞資料庫內容。
需要說明的是,SQL 注入並非 WordPress 必然存在的問題,而是特定程式存在不安全資料庫操作時才可能發生。
3. 暴力登入與帳號入侵
公開的 WordPress 登入頁面可能持續受到自動化程式嘗試登入。
如果管理者使用弱密碼,或未啟用多因素驗證,就可能增加帳號遭到入侵的風險。
一旦攻擊者取得足夠的管理權限,後續造成的損害可能遠超過單一網頁被修改。
4. 惡意流量與資源耗盡
大量針對動態端點發出的請求,可能消耗 PHP 執行程序、資料庫連線與伺服器運算資源。
即使攻擊者沒有成功入侵網站,也可能造成服務速度下降,甚至網站暫時無法使用。
這些風險並不表示 WordPress 本身不安全,而是公開的動態系統需要持續維護與保護。
二、靜態 HTML 為什麼可以降低攻擊面?
WordPress 靜態化的核心概念,是讓公開網站不再需要為一般頁面瀏覽執行 WordPress 程式。
網站管理者先透過 WordPress 建立內容,再由靜態發布工具將頁面產生為 HTML、CSS、JavaScript 與相關資源。
當訪客瀏覽網站時,Web Server 直接提供已建立好的靜態檔案。
這種方式最重要的資安價值,就是縮小公開前台的攻擊面(Attack Surface)。
所謂攻擊面,是指攻擊者可能接觸、嘗試利用的系統入口與功能。
當公開網站不需要執行 WordPress PHP 程式,也不提供 WordPress 動態 API 時,部分針對 WordPress 漏洞的攻擊便無法透過該靜態前台直接觸及原有程式。
例如:
- PHP 程式漏洞: 純靜態前台沒有對應的 WordPress PHP 執行流程可供觸發。
- SQL 注入: 純靜態頁面不會因一般瀏覽請求直接執行 WordPress 資料庫查詢。
- WordPress 登入攻擊: 若靜態前台不提供 WordPress 登入服務,攻擊者便無法透過該前台直接嘗試 CMS 登入。
- 動態端點濫用: 不需要公開的 WordPress API 與 AJAX 功能,可以不出現在靜態網站的服務環境中。
不過,這些優勢有一個重要前提:
公開網站必須真正與 WordPress 動態執行環境隔離,而不是只在 WordPress 網站上增加一層 HTML 快取。
如果同一個公開網域仍可存取原本的 WordPress PHP 程式或動態端點,相關漏洞風險便可能繼續存在。
因此,靜態檔案的產生方式固然重要,部署架構同樣是決定安全效果的關鍵。
三、前後台分離:讓 WordPress 不必直接面對所有訪客
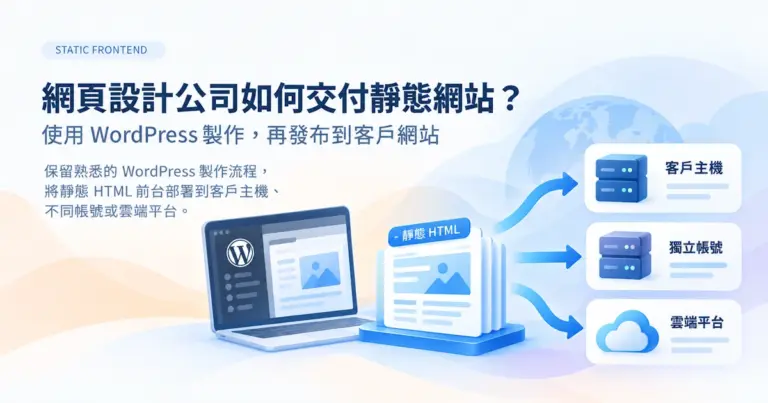
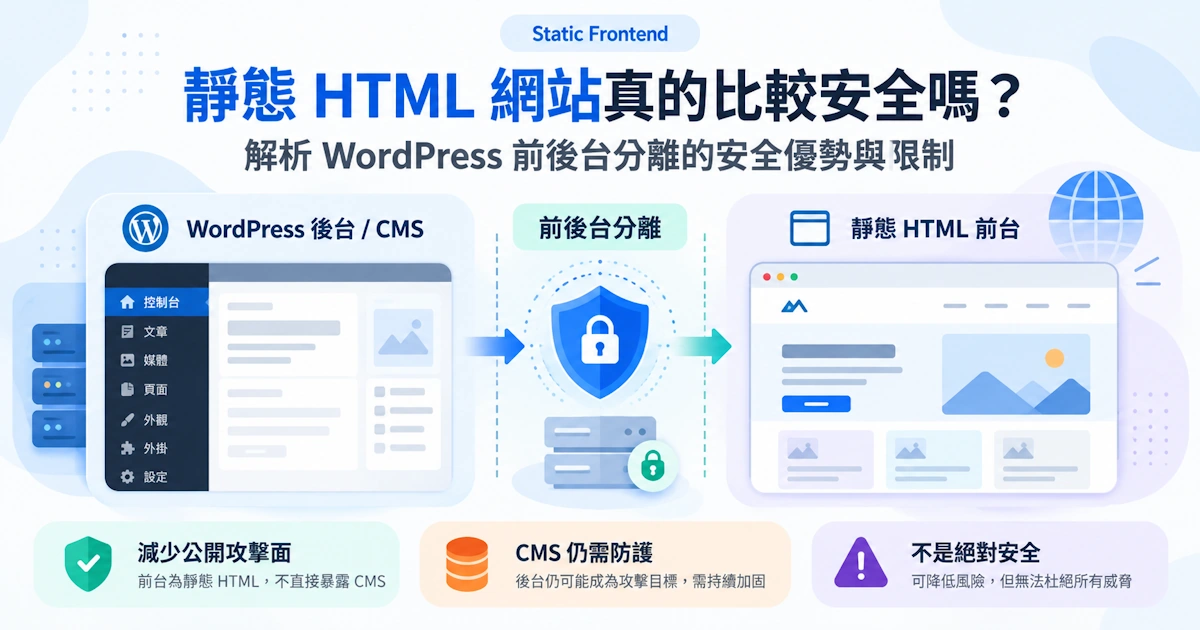
比單純產生靜態 HTML 更進一步的作法,是將 WordPress CMS 與公開網站分開部署。
例如:
WordPress 內容管理環境
cms.example.com
負責文章編輯、頁面管理、圖片上傳,以及靜態網站建置工作。
公開靜態網站
www.example.com
負責提供訪客瀏覽的 HTML、CSS、JavaScript 與圖片等檔案。
在這種架構下,訪客不需要直接連接 WordPress CMS,就能瀏覽已發布的網站內容。
而且,CMS 還可以依照實際需求增加額外防護,例如:
- 限制可存取 CMS 的 IP 位址或使用者身分。
- 使用 VPN、Zero Trust 存取控制或其他身分驗證機制。
- 對管理帳號強制啟用多因素驗證。
- 限制不必要的 REST API 與 XML-RPC 存取。
- 將 CMS 與公開網站部署在不同的主機或安全環境中。
不過,使用不同子網域並不代表已經完成安全隔離。
如果 CMS 與靜態前台仍共用相同的檔案權限、系統帳號或不受限制的部署憑證,攻擊者仍可能從其中一個環境影響另一個環境。
真正有效的前後台分離,還必須配合伺服器權限、網路存取與部署流程設計。
四、前後台分離能帶來哪些安全優勢?
1. 降低公開前台遭受 WordPress 漏洞攻擊的機會
當訪客只接觸靜態檔案時,公開網站不必提供完整的 WordPress 動態功能。
即使 CMS 某個外掛發現漏洞,只要該外掛並未在公開前台執行,而且 CMS 的存取受到適當限制,攻擊者就無法單純透過靜態網頁呼叫該外掛的 PHP 程式。
這不代表 CMS 漏洞不重要,而是降低它們從公開前台被直接利用的機會。
2. 保護資料庫與重要設定資訊
在適當的部署架構下,靜態前台只需要讀取已發布的檔案,不需要取得 WordPress 資料庫連線資訊。
如此一來,公開網站的執行環境便可以避免存放 WordPress 資料庫密碼及其他不必要的 CMS 機密資訊。
即使靜態網站服務環境遭到入侵,也不一定能直接取得 CMS 資料庫存取權。
但如果部署憑證、共用檔案系統或其他權限設定不當,仍可能破壞這層隔離。
3. 降低動態請求造成的資源壓力
靜態網站通常不需要為每次頁面瀏覽執行 PHP 或查詢資料庫。
因此,相較於未命中快取的動態 WordPress 請求,靜態檔案服務通常能以較少的運算資源處理相同內容。
對於大量訪客存取的企業網站、活動網站或內容平台,這有助於降低動態資源被耗盡的風險。
但靜態網站仍然可能遭受 DDoS 攻擊,造成頻寬、連線數或 CDN 資源耗盡。
因此,靜態化不能取代 CDN、流量限制與 DDoS 防護。
4. 讓內容管理與公開網站採取不同的安全政策
CMS 與公開網站的使用者不同,安全需求自然也不同。
WordPress 後台主要提供少數網站管理者使用,可以採取嚴格的登入、來源位址與存取控制。
公開網站則需要讓一般訪客順利瀏覽,適合使用公開 CDN、快取及靜態檔案服務。
將兩者分開,便能依照不同用途建立更適合的安全政策,不必讓所有服務都採用相同的存取模式。
五、靜態網站仍然有哪些安全限制?
靜態化雖然能縮小攻擊面,但也不能忽略剩餘的風險。
1. WordPress CMS 仍然可能遭到入侵
即使公開前台完全靜態化,WordPress 後台依然是一套動態應用程式。
核心程式、外掛、佈景主題與 PHP 環境仍需要持續維護。
如果攻擊者取得 CMS 管理權限,便可能修改文章內容、植入惡意 JavaScript,甚至讓惡意內容隨下一次靜態建置一起發布。
因此,CMS 不能因為不直接提供公開瀏覽,就停止安全更新與監控。
2. 靜態 HTML 仍然可能包含惡意程式碼
靜態 HTML 不需要在伺服器執行 PHP,但瀏覽器仍可能執行其中的 JavaScript。
如果靜態頁面產生過程保留了不安全的使用者輸入,仍然可能出現跨網站指令碼攻擊(XSS)。
例如,惡意程式碼可能被植入文章內容、第三方元件或產生的 HTML 中,並在訪客瀏覽時執行。
此外,網站使用的分析服務、外部 JavaScript 或其他第三方資源,也可能成為新的攻擊來源。
因此,必要時仍應搭配內容安全政策(Content Security Policy,CSP)、安全的輸出處理,以及第三方程式碼管理機制。
3. 表單與 API 仍需要獨立防護
靜態網站可以顯示聯絡表單,但表單提交後仍需要有服務負責接收與處理資料。
無論是第三方表單服務、自行開發的 API,或串接 WordPress 後端,都需要處理輸入驗證、權限檢查與濫用防護。
尤其當公開靜態網站與 CMS 使用不同網域時,還必須正確設定跨來源資源共用(CORS)及驗證機制。
CORS 並不是身分驗證或 API 防火牆,不能依賴它來阻止未經授權的直接請求。
4. 靜態檔案與部署環境可能被竄改
靜態網站雖然沒有 WordPress 的動態執行流程,但檔案仍然可能被修改。
例如,當攻擊者取得主機帳號、部署金鑰或靜態網站託管平台的管理權限時,就可能替換首頁、插入惡意程式碼,或改變網站內容。
因此,靜態檔案應採取適當的寫入權限限制,並保護部署憑證。
對重要網站來說,發布紀錄、檔案完整性檢查及版本回復機制,也是值得考慮的安全措施。
5. 建置過程也需要防範敏感資訊外洩
靜態化工具會讀取 WordPress 網頁內容,並產生公開檔案。
如果沒有明確區分公開內容與私人內容,就可能不小心將草稿、受密碼保護的頁面、會員資訊,或不應公開的檔案一起發布。
而且,建置工具如果會擷取外部網址,也必須防範不受信任的網址導致伺服器端請求偽造(SSRF)等風險。
這代表靜態化不只是檔案轉換技術,也需要一套安全的建置、檢查與發布流程。
六、比較 WordPress 動態前台與靜態前台的安全差異
從網站安全角度來看,兩種架構並不是單純的「安全」與「不安全」,而是暴露的功能與風險不同。
| 比較項目 | 傳統 WordPress 前台 | 完全隔離的靜態前台 |
|---|---|---|
| WordPress PHP 執行 | 可由公開請求觸發 | 一般瀏覽不執行 |
| WordPress 資料庫查詢 | 視頁面與快取狀態而定 | 一般瀏覽不需要 |
| 公開 WordPress 登入入口 | 通常可供存取 | 可不對外提供 |
| WordPress 外掛漏洞 | 可能從公開端點被利用 | 不直接暴露於靜態前台 |
| XSS 風險 | 仍然存在 | 仍然存在 |
| 第三方 JavaScript 風險 | 仍然存在 | 仍然存在 |
| DDoS 風險 | 仍然存在 | 仍然存在 |
| CMS 安全更新 | 必須持續執行 | 仍然必須持續執行 |
這個比較有一個關鍵條件:靜態前台必須確實隔離 WordPress 執行環境。
如果只是使用快取外掛顯示 HTML,但公開網站仍然保留原本的 WordPress 動態端點,就不能直接視為表格中的完全隔離架構。
七、Static Frontend 如何看待 WordPress 靜態化安全?
Static Frontend 的產品理念,不是宣稱將 WordPress 轉成靜態 HTML 後,網站就再也不會遭到攻擊。
我們更重視如何透過架構設計,減少公開前台不必要的動態功能,並讓 WordPress 專注於內容管理。
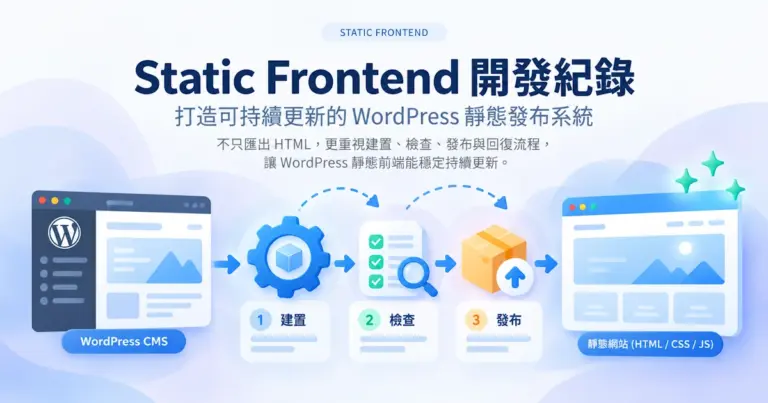
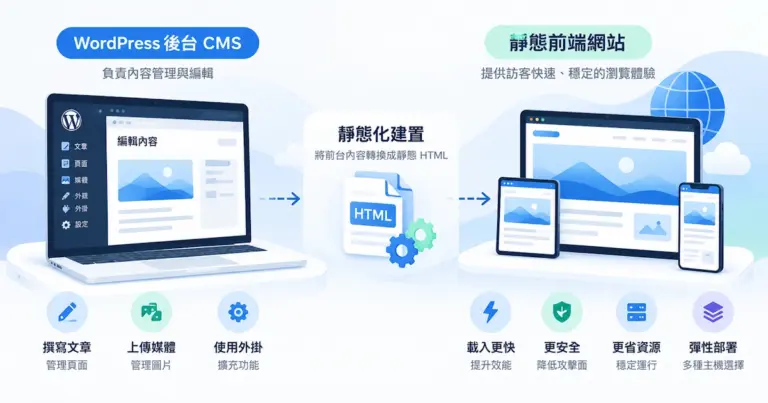
在這樣的方向下,Static Frontend 規劃將網站工作區分為三個部分:
第一部分:WordPress CMS
網站管理者保留熟悉的 WordPress 編輯方式,負責文章、頁面與媒體內容的維護。
第二部分:靜態建置與發布
透過建置流程將網站內容轉換成靜態檔案,並逐步建立資源檢查、發布紀錄與版本管理等機制。
第三部分:公開靜態前台
讓訪客直接瀏覽已發布的靜態網站,不必為一般內容瀏覽執行完整的 WordPress 動態系統。
在產品規劃中,我們也重視部署權限控制、發布檔案完整性,以及建置失敗時的安全處理。
因為真正可靠的靜態發布系統,不能只關注 HTML 是否成功產生,還必須考慮發布過程會不會引入新的安全風險。
這些機制會依照外掛開發階段逐步實作與驗證,而不是把所有安全能力視為已經完成。
網站安全的關鍵,是減少不必要的暴露
靜態網站真的比較安全嗎?
對於主要提供公開內容的網站來說,如果能將 WordPress CMS 與靜態前台確實隔離,通常可以有效降低公開網站遭受部分 WordPress 動態程式漏洞攻擊的機會。
但靜態化不會自動修補 CMS 漏洞,也無法消除 XSS、惡意 JavaScript、帳號入侵或部署環境遭到控制等風險。
真正值得追求的,不是宣稱網站完全不會受到攻擊,而是讓每個系統只提供完成工作所需的功能與權限。
WordPress 負責管理內容,靜態前台負責提供公開瀏覽。
當公開網站不再需要直接執行完整的內容管理系統,就有機會減少不必要的攻擊入口。
這就是 WordPress 前後台分離在資安方面最值得重視的價值。
Static Frontend 正朝著這個方向發展,希望讓網站管理者保留 WordPress 的便利性,同時建立更精簡、更容易管理的公開網站架構。
後台繼續用 WordPress,前台改為 HTML 靜態網頁
保留熟悉的 WordPress,讓公開網站採用更安全快速的運作方式。